Betriebsalltag
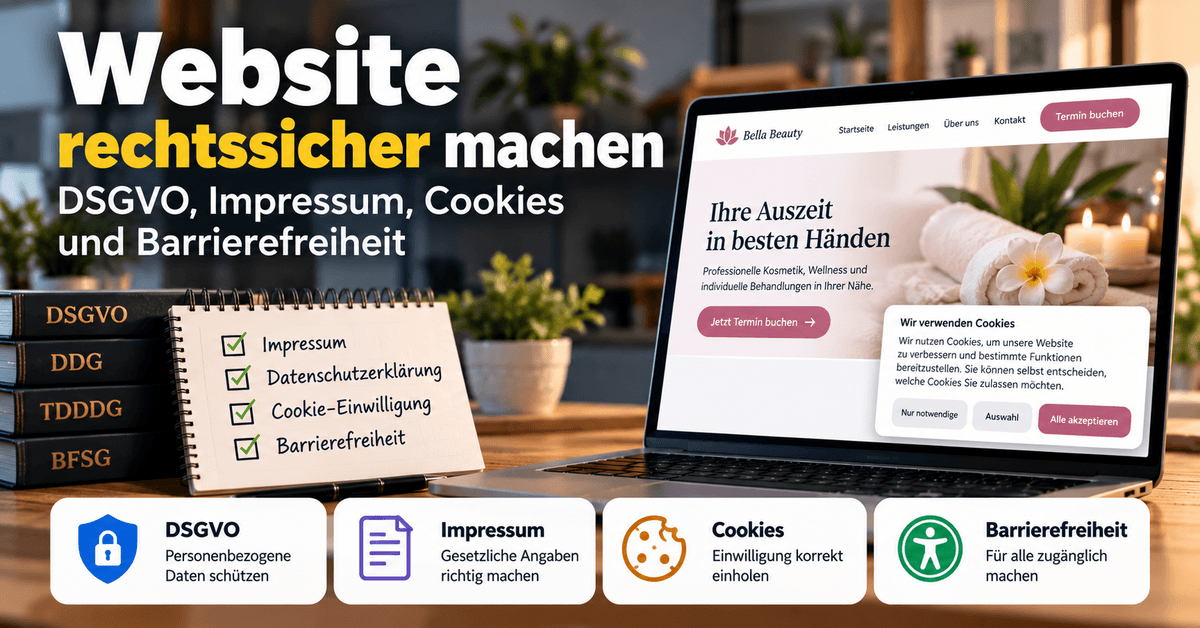
Website in Deutschland: Impressum, Datenschutz, Cookies und Barrierefreiheit prüfen
Welche Punkte sollten Unternehmen in Deutschland auf ihrer Website prüfen? Verständlicher Überblick zu Impressum, DSGVO, Cookies, Drittanbieter-Diensten und BFSG.
von Nguyen VoVeröffentlicht am 8 Min. Lesezeit
Hinweis: Dieser Beitrag gibt allgemeine Informationen und ersetzt keine Rechtsberatung. Was für Ihre Website gilt, hängt von Technik, Geschäftsmodell und Unternehmen ab. Lassen Sie rechtliche Aussagen vor der Veröffentlichung fachkundig prüfen.
Das Wichtigste in Kürze
- Eine Unternehmenswebsite in Deutschland braucht in der Regel ein leicht erreichbares Impressum und eine verständliche Datenschutzerklärung.
- Ob eine Cookie-Einwilligung nötig ist, hängt davon ab, welche Dienste die Seite tatsächlich einbindet, nicht vom Design des Banners.
- Prüfen Sie zuerst, welche externen Dienste laden, und entscheiden Sie dann über Texte und Einwilligungen.
Inhalt
Eine Website sollte nicht nur gut aussehen, sondern auch sorgfältig eingerichtet sein
Eine Unternehmenswebsite besteht nicht nur aus Design, Texten und Kontaktmöglichkeiten. Sie kann auch personenbezogene Daten verarbeiten, Verbindungen zu externen Diensten herstellen oder online Vertragsabschlüsse ermöglichen. Deshalb sollten Betreiber vor dem Launch prüfen, welche Informations- und technischen Pflichten für ihre konkrete Website relevant sind.
Wichtig ist: Es gibt keine einzige Checkliste, die automatisch für jede Website passt. Eine schlichte Informationsseite, ein Kontaktformular, ein Terminbuchungssystem und ein Online-Shop können unterschiedliche Fragen aufwerfen. Die folgenden Punkte sind ein strukturierter Einstieg – keine individuelle Rechtsprüfung.
1. Impressum: Betreiber und Kontaktinformationen klar angeben
Für geschäftsmäßige digitale Dienste können Anbieterkennzeichnungspflichten gelten. Eine zentrale Vorschrift ist § 5 Digitale-Dienste-Gesetz (DDG). Ob und welche Angaben erforderlich sind, hängt vom Betreiber und vom konkreten Angebot ab. Bei bestimmten Berufen oder Unternehmensformen können weitere Vorschriften hinzukommen.
Je nach Fall gehören in die Anbieterkennzeichnung beispielsweise:
- Name des Anbieters bzw. Unternehmens und gegebenenfalls Rechtsform;
- eine ladungsfähige Anschrift;
- Angaben, die eine schnelle elektronische Kontaktaufnahme ermöglichen;
- Registerangaben, falls der Anbieter in einem Register eingetragen ist;
- zuständige Aufsichts- oder berufsrechtliche Angaben, wenn einschlägig;
- weitere gesetzlich vorgesehene Identifikationsangaben, soweit sie auf den Anbieter zutreffen.
Diese Liste ist keine pauschale Pflichtliste für jeden Websitebetreiber. Prüfen Sie die für Ihre Person, Rechtsform und Tätigkeit geltenden Vorgaben. Ältere Impressumsvorlagen, die noch auf das frühere TMG verweisen, sollten auf Aktualität überprüft werden.
Praktischer Hinweis: Machen Sie die Anbieterkennzeichnung leicht auffindbar und direkt erreichbar, beispielsweise über einen klar beschrifteten Link im Footer. Die konkrete Gestaltung sollte zu den geltenden Anforderungen passen.
2. Datenschutzerklärung: tatsächliche Datenverarbeitung transparent beschreiben
Die DSGVO verpflichtet Verantwortliche unter bestimmten Voraussetzungen, betroffene Personen transparent über die Verarbeitung ihrer personenbezogenen Daten zu informieren. Auf einer Website können Daten beispielsweise über Kontaktformulare, Terminbuchungen, Newsletter, Serverprotokolle oder Analysewerkzeuge verarbeitet werden.
Welche Informationen in einer Datenschutzerklärung erforderlich sind, richtet sich nach den tatsächlichen Verarbeitungsvorgängen. Zu prüfen sind insbesondere:
- wer für die Verarbeitung verantwortlich ist und wie diese Stelle erreichbar ist;
- welche Daten zu welchen Zwecken verarbeitet werden;
- welche Rechtsgrundlage für die jeweilige Verarbeitung herangezogen wird;
- welche Empfänger oder Dienstleister Daten erhalten können;
- wie lange Daten gespeichert werden oder nach welchen Kriterien die Frist bestimmt wird;
- welche Datenschutzrechte bestehen und wie sie ausgeübt werden können;
- ob Daten in Drittländer übermittelt werden und welche Voraussetzungen dafür gelten.
Eine kopierte Mustererklärung kann unvollständig oder irreführend sein, wenn sie nicht zu den tatsächlich eingesetzten Diensten passt. Wenn Sie ein Buchungssystem, Newsletter-Tool, Statistikprodukt oder externe Einbettungen hinzufügen, sollte geprüft werden, ob die Datenschutzhinweise angepasst werden müssen.
3. Cookies und ähnliche Technologien: erst prüfen, dann über Consent entscheiden
§ 25 TDDDG betrifft das Speichern von Informationen in Endeinrichtungen sowie den Zugriff auf dort gespeicherte Informationen. Für Vorgänge, die nicht unter eine gesetzliche Ausnahme fallen, ist grundsätzlich eine Einwilligung erforderlich. Daneben muss eine damit verbundene Verarbeitung personenbezogener Daten die DSGVO erfüllen.
Nicht jedes Cookie löst automatisch eine Einwilligungspflicht aus – und nicht jede Website braucht automatisch ein Cookie-Banner. Entscheidend sind Zweck, technische Notwendigkeit, konkrete Funktionsweise und die einschlägigen Ausnahmen. Eine rechtliche Bewertung lässt sich nicht allein anhand des Cookie-Namens treffen.
Prüfen Sie, ob die Website beispielsweise Folgendes verwendet:
- Statistik- oder Marketing-Technologien;
- Werbe- und Retargeting-Pixel;
- externe Karten, Videos oder andere Einbettungen, die beim Laden Verbindungen herstellen;
- Funktionen, die Informationen auf dem Endgerät speichern oder auslesen.
Wenn für eine Technologie eine Einwilligung erforderlich ist, sollte die Website sie erst nach einer wirksamen Einwilligung aktivieren. Ein Banner allein reicht nicht, wenn die betreffenden Technologien schon vorher ausgeführt werden.
Prüfen Sie außerdem, ob die Auswahl verständlich ist, ob eine Ablehnung nicht unnötig erschwert wird und ob Nutzer ihre Entscheidung später ändern oder widerrufen können. Die konkrete Gestaltung und technische Umsetzung sollte anhand der geltenden Anforderungen geprüft werden.
4. Externe Dienste: Fonts, Karten, Videos und Tracking untersuchen
Drittanbieter-Dienste können beim Seitenaufruf Verbindungen zu externen Servern aufbauen und dabei Daten übermitteln. Ob dies zulässig ist und welche Maßnahmen erforderlich sind, hängt von Dienst, Konfiguration und Verarbeitung ab.
Externe Schriftarten
Wenn Schriftarten von einem externen Anbieter geladen werden, kann der Browser beim Abruf Informationen – etwa die IP-Adresse – an diesen Anbieter übermitteln. Das lokale Bereitstellen geeigneter Schriftdateien kann externe Abrufe vermeiden. Es ist jedoch kein pauschaler Nachweis für vollständige Datenschutzkonformität: Auch andere Website-Komponenten und die Lizenzbedingungen müssen geprüft werden.
Karten, Videos und andere Einbettungen
Eine eingebettete Karte oder ein Video kann bereits beim Laden der Seite eine Verbindung zum Anbieter auslösen. Je nach Dienst und Konfiguration kann es sinnvoll oder erforderlich sein, Inhalte erst nach einer Nutzeraktion oder Einwilligung zu laden. Prüfen Sie die konkrete Einbindung, statt sich allein auf Werbeaussagen eines Plugins zu verlassen.
Technische Prüffragen
- Welche externen Dienste werden beim ersten Seitenaufruf kontaktiert?
- Werden Analyse- oder Werbeskripte ausgeführt, bevor eine gegebenenfalls erforderliche Einwilligung vorliegt?
- Laden eingebettete Inhalte automatisch?
- Stimmen Datenschutzhinweise und Consent-Konfiguration mit den tatsächlich aktiven Diensten überein?
Ein technischer Scan kann Hinweise liefern, ersetzt aber nicht die rechtliche Einordnung der gefundenen Verbindungen.
5. Barrierefreiheit: Anwendungsbereich des BFSG individuell prüfen
Das Barrierefreiheitsstärkungsgesetz (BFSG) gilt seit dem 28. Juni 2025 für bestimmte Produkte und Dienstleistungen. Es erfasst unter anderem bestimmte Dienstleistungen im elektronischen Geschäftsverkehr. Ob ein konkretes Online-Angebot darunter fällt, hängt von seiner Funktion und den gesetzlichen Definitionen ab.
Eine reine Informations- oder Werbeseite ist nicht automatisch gleich zu behandeln wie ein Online-Shop oder ein Buchungsprozess, über den Verbraucher einen erfassten Vertrag abschließen können. Die Abgrenzung sollte anhand des konkreten Angebots geprüft werden.
Für Dienstleistungen sieht das BFSG eine Ausnahme für Kleinstunternehmen vor, die Dienstleistungen anbieten oder erbringen. Die gesetzliche Definition knüpft unter anderem an Beschäftigtenzahl und finanzielle Schwellenwerte an. Die Voraussetzungen müssen im Einzelfall geprüft werden; die bloße Bezeichnung „kleiner Betrieb“ reicht nicht.
Unabhängig von einer gesetzlichen Pflicht können barrierearme Gestaltungselemente die Nutzbarkeit verbessern:
- ausreichende Farbkontraste und gut lesbare Schrift;
- Bedienbarkeit mit der Tastatur;
- verständliche Beschriftungen für Formulare und Schaltflächen;
- sinnvolle Alternativtexte für informative Bilder;
- gut erkennbare und verständliche Fehlermeldungen;
- eine nachvollziehbare Überschriftenstruktur.
Diese Maßnahmen sind hilfreiche Grundlagen, stellen für sich genommen aber keine vollständige BFSG-Konformitätsprüfung dar.
6. Typische Versäumnisse bei kleinen Websites
- Veraltete Anbieterangaben: Eine alte Vorlage wird übernommen, ohne Rechtsgrundlagen und Angaben zu aktualisieren.
- Datenschutzhinweise passen nicht zum tatsächlichen Betrieb: Neue Dienste werden eingebunden, aber die Informationen bleiben unverändert.
- Consent ist nur optisch vorhanden: Ein Banner wird angezeigt, während zustimmungspflichtige Technologien bereits laufen.
- Drittanbieter werden nicht inventarisiert: Karten, Videos, Schriftarten und Marketingtools werden ohne Prüfung eingebunden.
- Buchungs- und Bestellfunktionen werden isoliert betrachtet: Sie können zusätzliche Datenverarbeitungen und je nach Angebot weitere Anforderungen mit sich bringen.
- Keine Prüfung nach Änderungen: Plugins, Tracking oder Buchungsdienste ändern sich, ohne dass die Website erneut geprüft wird.
7. Praktische Prüfliste vor dem Launch
- Ist die Anbieterkennzeichnung für das konkrete Unternehmen vollständig und leicht erreichbar?
- Beschreibt die Datenschutzerklärung die tatsächlich eingesetzten Funktionen und Dienste?
- Sind Kontaktformular, Buchung, Newsletter und andere Datenflüsse dokumentiert und geprüft?
- Wurde festgestellt, welche Cookies und ähnlichen Technologien eingesetzt werden und ob eine Einwilligung erforderlich ist?
- Werden Technologien, für die Consent erforderlich ist, erst nach Einwilligung aktiviert?
- Können Nutzer ihre Consent-Auswahl verwalten bzw. widerrufen, soweit erforderlich?
- Sind externe Fonts, Karten, Videos und Tracking-Dienste überprüft?
- Wurde geprüft, ob das konkrete Online-Angebot unter das BFSG fällt oder eine Ausnahme greift?
- Gibt es einen Prozess, um die Prüfung bei Änderungen der Website zu wiederholen?
In welcher Reihenfolge Sie prüfen sollten
Wer mit dem Cookie-Banner anfängt, startet am falschen Ende. Eine bewährte Reihenfolge:
- Inventur: Welche Dienste lädt Ihre Seite von außen (Schriften, Karten, Videos, Buchungstool, Statistik)? Der Browser-Entwicklermodus zeigt es im Reiter „Netzwerk“.
- Pflichtseiten: Sind Impressum und Datenschutzerklärung vom Footer jeder Seite mit einem Klick erreichbar und aktuell?
- Datenschutztext abgleichen: Nennt die Datenschutzerklärung genau die Dienste aus Schritt 1, nicht mehr und nicht weniger?
- Einwilligung entscheiden: Nur für Technik, die eine Einwilligung erfordert, braucht es eine Abfrage. Wo möglich, verzichten Sie auf den Dienst oder hosten Schriften lokal.
- Barrierefreiheit prüfen: Kontraste, Alternativtexte für Bilder, Bedienung per Tastatur und verständliche Formulare.
- Dokumentieren: Notieren Sie, wann Sie was geprüft haben. Prüfen Sie nach jeder größeren Änderung erneut.
Fazit: Website-Prüfung als laufende Qualitätssicherung
Vor dem Launch sollten Unternehmen nicht nur Design, mobile Darstellung und Suchmaschinenoptimierung prüfen. Sie sollten auch erfassen, welche Daten verarbeitet werden, welche externen Dienste eingebunden sind, wie Einwilligungen verwaltet werden und ob besondere Anforderungen – etwa zur Barrierefreiheit – auf das konkrete Angebot zutreffen.
Ein sinnvoller Start ist eine vollständige Bestandsaufnahme der Website-Funktionen. Darauf aufbauend können Anbieterkennzeichnung und Datenschutzhinweise überprüft, Consent technisch getestet und die Anwendbarkeit des BFSG geklärt werden. Bei rechtlichen Zweifeln sollte fachkundige Beratung hinzugezogen werden.
Hinweis: Dieser Artikel ist eine allgemeine Orientierung und keine Rechtsberatung. Er bestätigt nicht, dass eine bestimmte Website rechtssicher oder BFSG-konform ist.
Offizielle Quellen zur weiteren Prüfung
Häufige Fragen
Muss jede Website in Deutschland ein Impressum haben?
Für geschäftsmäßige digitale Dienste können Anbieterkennzeichnungspflichten gelten. Ob sie greifen und welche Angaben erforderlich sind, hängt vom konkreten Betreiber und Angebot ab. Prüfen Sie die einschlägigen Vorschriften und gegebenenfalls weitere branchenspezifische Pflichten.
Braucht jede Website ein Cookie-Banner?
Nein, nicht automatisch. Zuerst muss geprüft werden, welche Cookies und ähnlichen Technologien eingesetzt werden und ob für sie eine Einwilligung erforderlich ist. Datenschutzinformationen können unabhängig davon notwendig sein.
Ist lokales Hosting von Google Fonts automatisch DSGVO-konform?
Nein. Lokales Hosting kann eine externe Verbindung beim Laden der Schrift vermeiden. Es ist aber nur ein einzelner technischer Aspekt; die übrigen Datenverarbeitungen und Lizenzbedingungen bleiben zu prüfen.
Gilt das BFSG für ein kleines Studio mit Online-Terminbuchung?
Das lässt sich nicht pauschal beantworten. Entscheidend sind die konkrete Buchungs- und Vertragsfunktion, der Anwendungsbereich des Gesetzes und mögliche Ausnahmen, darunter die für bestimmte Kleinstunternehmen. Lassen Sie das konkrete Angebot prüfen.